


サイバー攻撃はAIの進化で劇的に変貌し、その矛先はシステムから「人」へとシフトした。もはや、あなたのビジネスパートナーや、プロジェクトメンバーの一瞬の油断が、築き上げてきた信用と未来の収益を根こそぎ奪い去る。本稿では、イスラエル国防軍の精鋭部隊出身者が率いるAironWorksが提示する、AI時代の「悪意」の現実を直視する。そして、グローバルイノベーションを推進するあなたが、この見落とされがちな「人の脆弱性」をどう克服し、企業と事業、そして未来の夢を守り抜くべきか。「ヒューマンファイアウォール」という、今最も必要とされる防御戦略の核心に迫る。
日本に欠ける「悪意の想定」──世界が「戦場」と化すサイバー空間
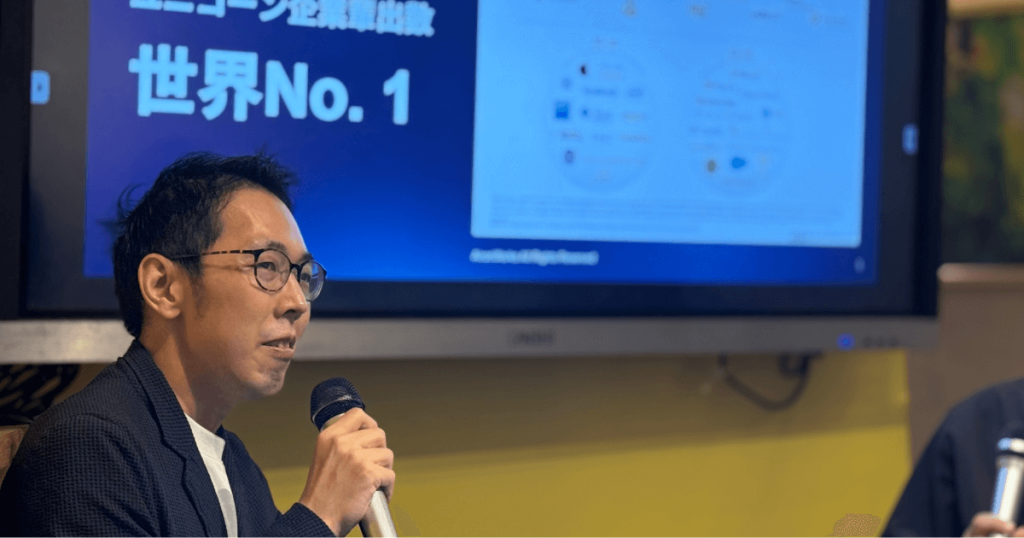
イスラエル。この小国が、なぜ世界屈指のサイバーセキュリティ大国であり続けるのか。AironWorksのルーツである「Unit 8200」を見ればその理由がわかる。Google、Microsoft、Stanford大学と並び、ユニコーン企業を多数輩出するこの部隊のDNAに流れるのは、「悪意」を前提とした徹底的なシミュレーションだ。
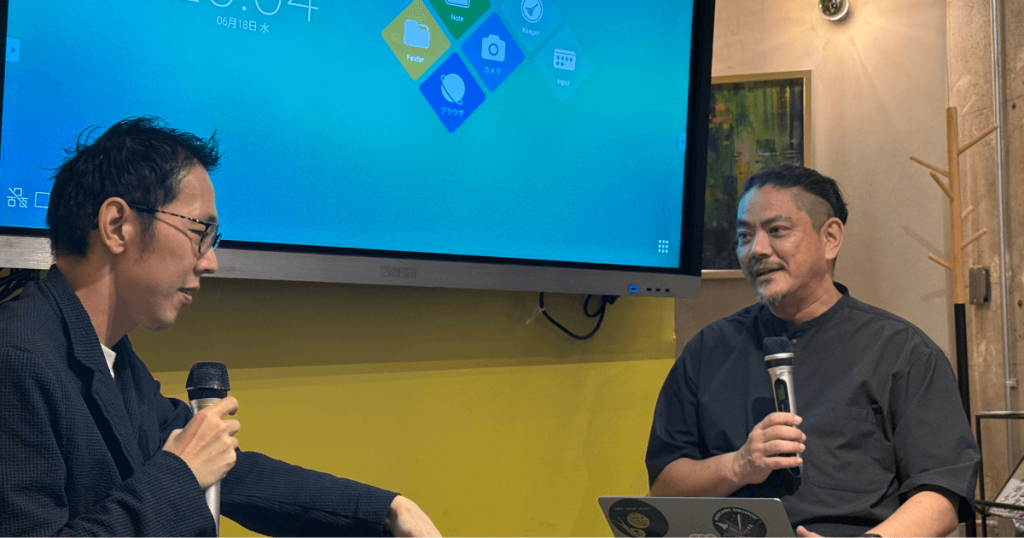
伊藤氏は語る。「日本のサイバーセキュリティは、これまで性善説に立ちすぎた。DoS攻撃や偶発的なシステムエラーを防ぐことに終始し、まるでITインフラのメンテナンス業者だった」。しかし、サイバー空間は今や、明確な「悪意」を持った攻撃者たちが跋扈する「戦場」だ。彼らは企業の機密情報や資金を狙い、時に国家間のパワーゲームの道具と化す。
AIの登場は、この戦場の様相を一変させた。攻撃はさらに高度化し、組織化される。もはや「ちょっとしたミスを防ぐ」レベルでは到底太刀打ちできない。軍事的な発想、すなわち「敵を知り、悪意を想定する」リアリズムこそが、企業防衛の起点となる。
脆弱性のフロンティアは「人」へ──ハッカーが狙う“最も安価な標的”
かつてハッカーたちは、WindowsやChromeといった巨大OSやブラウザのコードの隙を突くことに悦楽を感じていた。しかし、ソフトウェアの堅牢化が進んだ今、そうした「大物」からの成果は得にくい。ビジネスライクなハッカーたちは、より効率的で、より「安価」な標的へと移行した。それが「人」だ。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威」を見れば、そのシフトは明らかだ。ランサムウェアやサプライチェーン攻撃が上位を占め、システムの脆弱性は後退した。これは、企業がシステム防御に多大なリソースを投じる一方で、「人の脆弱性」という盲点が放置されてきた証拠に他ならない。
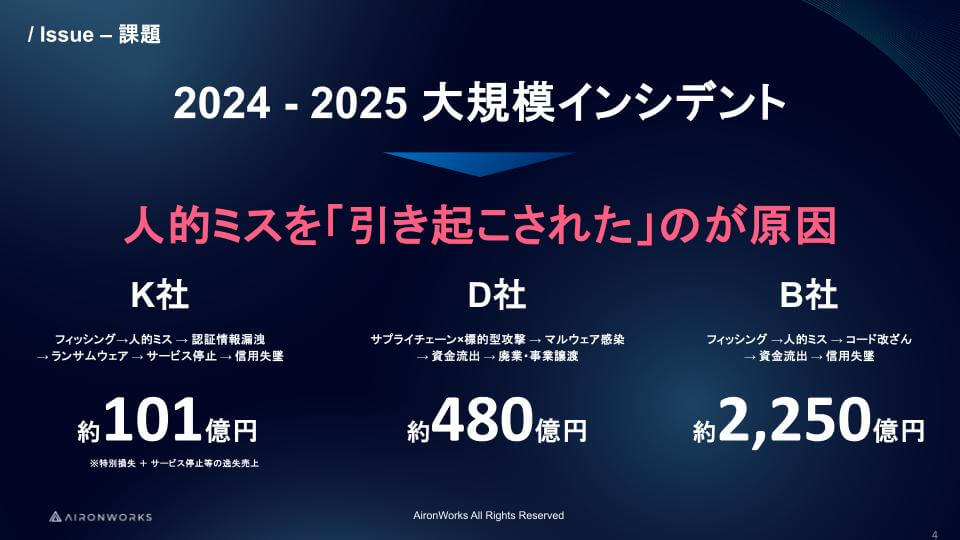
D社、K社、そして暗号通貨取引所のB社。これらの企業が巨額の被害に遭った背景には、必ず「人」が介在していた。フィッシングメールによる人的ミス、サプライチェーン上の取引先を経由したマルウェア感染。攻撃者にとって、数百億円のシステムをゼロから突破するよりも、たった一人の従業員を騙す方が、はるかに「コスパ」が良いのだ。
ハッカーの「DX」──月額200ドルのAIが、あなたを襲う
「DX」がビジネスのキーワードであることをよくご存知だろう。だが、今、最も「DX」を進めているのは、皮肉にもハッカーたちだ。
ダークウェブでは、「FraudGPT」「WormGPT」「DarkBERT」「EvilGPT」といった、サイバー攻撃特化型AIツールが月額200ドル程度で流通している。これらはまさに「Fraud-as-a-Service(FaaS)」であり、ハッキングの知識がなくても、悪意あるコード生成、検出困難なマルウェア作成、フィッシングページの構築といった「高度な」攻撃を、誰でも簡単に実行できる。
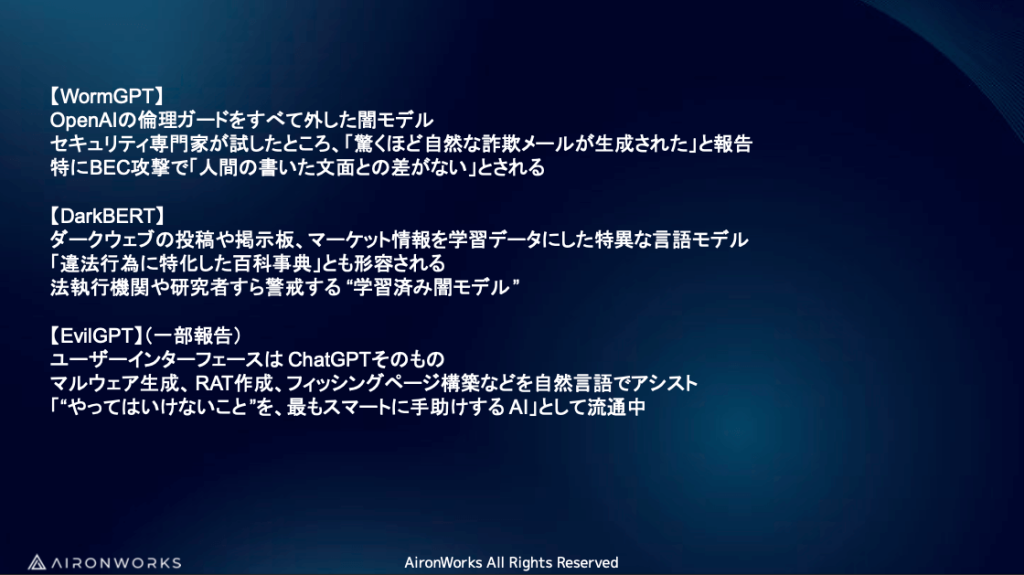
この「ハッカーのDX」が、サイバー攻撃の様相を激変させた。特定の企業を執拗に狙う「標的型攻撃」から、不特定多数にばらまき、簡単に身代金を奪う「ランサムウェア攻撃」へと主流がシフトしたのだ。ハッカーはもはや、長期潜伏して機密情報を盗む「職人」ではない。彼らはROIを重視し、数日で完了する「高収益ビジネス」としてサイバー攻撃を捉えている。驚くべきことに、この業界では「きちんと身代金を返せば、次も払ってもらえる」という「信頼と誠実」すら語られるという。
「被害者が加害者になる」──あなたの信用が、攻撃の武器になる時
フィッシング攻撃の最も恐ろしい本質は、「被害者が加害者になる」という構造にある。ハッカーはあなたの個人情報や機密情報そのものを狙うのではない。彼らが本当に欲するのは、貴社が取引先と築き上げてきた「信用」だ。
防御の手薄な企業のアカウントを乗っ取り、その「正規の送信者」になりすます。既存のメールフィルタを易々とすり抜け、長年の取引関係に基づく「信頼」を悪用して、サプライチェーン上のパートナーへと巧妙な攻撃メールをばらまく。自社がどれほど堅固でも、取引先の脆弱性から攻撃の連鎖が始まり、最終的に貴社が「攻撃者側」とみなされるリスクがある。
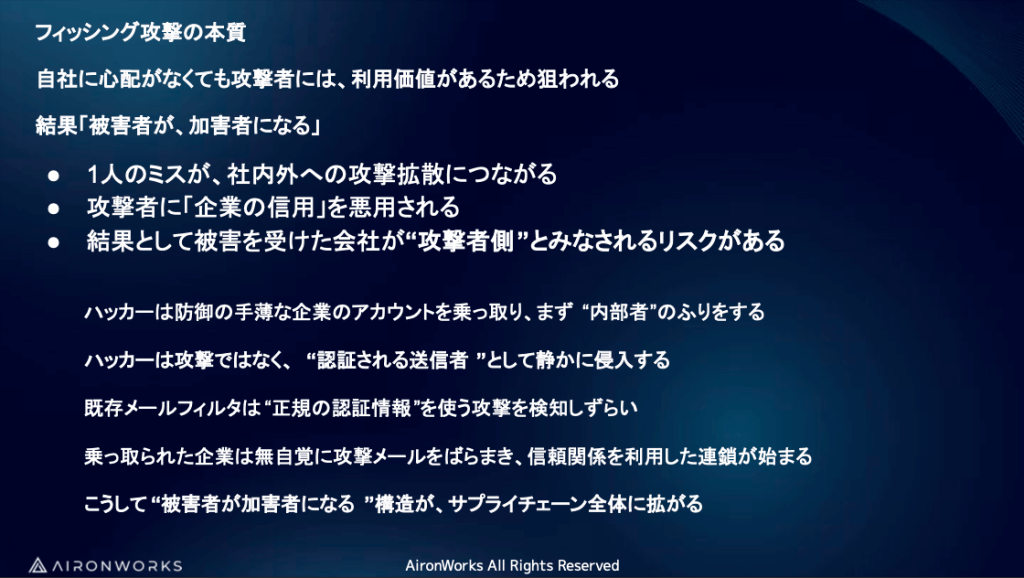
新規事業におけるオープンイノベーションや協業の現場では、このリスクが顕在化しやすい。信頼関係を基盤としたスピーディな連携が求められる一方で、「うちには盗まれるような情報はないから」という認識は、ハッカーにとって「格好の獲物」でしかない。彼らが狙うのは、貴社の「ブランドエクイティ」そのものなのだ。
情シス頼みは限界──組織全体の「ヒューマンファイアウォール」を築く時
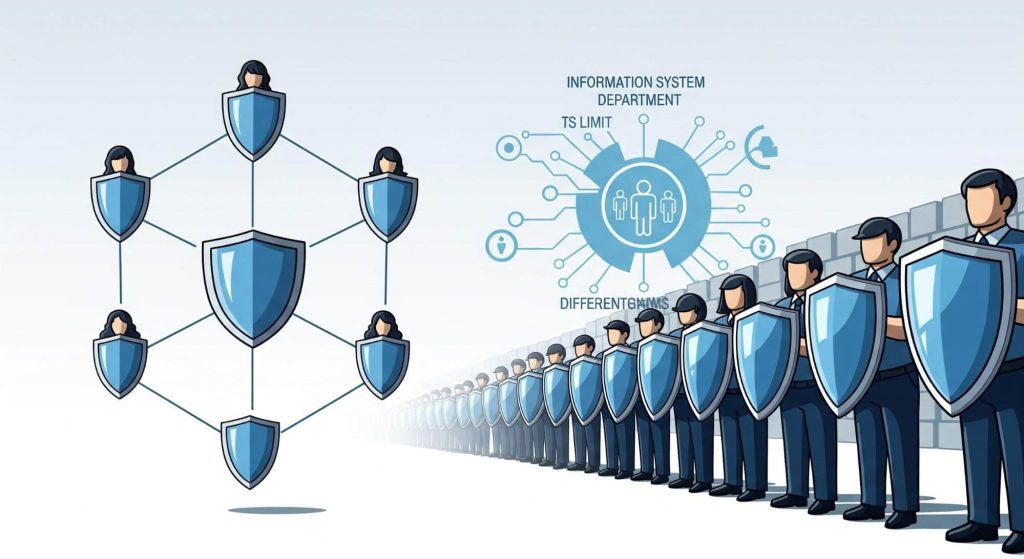
AIによる攻撃が野放図に増殖する中、限られたリソースしか持たない情シス部門が単独で防御を担うのは、もはや不可能だ。ここに、喫緊の課題として浮上するのが「ヒューマンファイアウォール」という概念である。
ヒューマンファイアウォールとは、従業員一人ひとりがセキュリティ意識を高め、自らが「防御の機能」を担うこと。インシデント発生時に情シス任せにするのではなく、社員個々人が危険を察知し、適切な行動を取ることで、組織全体の防御力を底上げする。
しかし、日本の多くの企業で行われるセキュリティ訓練は、依然として「確定申告のお知らせ」のような初歩的なレベルに留まる。実際にハッカーが仕掛けるのは、企業のプレスリリースや業界情報、さらには部署や個人に特化した「標的型」の高度な攻撃だ。
このギャップを埋めるには、従業員が「ヒヤリハット」を経験し、それを通じて学習することが不可欠だ。単にクリック率を下げるだけでなく、「報告率」を高めることが重要となる。不審なメールを報告した従業員を適切に評価し、褒めることで、サイバーセキュリティへの協力を促し、組織全体のセキュリティ文化を醸成していく。これは、情シスの疲弊を防ぎ、彼らがより戦略的な業務に集中するための「民主化」でもある。
グローバル標準「NIST CSF」が示す、未来の経営リスクと「統治」の視点
サイバーセキュリティの国際的な羅針盤である米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク(CSF)が、2024年に6年ぶりの大規模改訂を迎えた。特筆すべきは、従来の5機能に加え、新たに「Govern(統治)」が追加されたことだ。
これは、サイバーセキュリティが企業の財務やレピュテーションと同等の「経営リスク」として扱われるべきであり、従業員やサプライチェーン全体を含めた「人」の管理、すなわち「統治」が不可欠であることを意味する。
グローバル市場での成長を目指すスタートアップや、海外パートナーとの新規事業を模索する企業にとって、この国際基準への対応はもはや「善意」ではなく「必須」となる。例えば、Crewwがレアル・マドリードネクストとの協業を通じて目の当たりにしたように、ヨーロッパのデータ規制は極めて厳格だ。セキュリティスコアカードなどによる企業の統治体制評価は厳しさを増し、不十分であれば取引が開始できないケースも少なくない。オープンイノベーションを進める上で、自社だけでなく、提携先や委託先の従業員も含めた全体でのセキュリティ意識向上が、事業継続と成長の生命線となるのだ。
まとめ:AI時代を生き抜く「あなたの会社」のサイバーレジリエンス
サイバー攻撃は、もはや「情報システムの専門家」だけの問題ではない。AIの進化により、ハッカーは効率的かつ巧妙な手段で「人」を狙い、その脆弱性を突き崩そうとしている。この非対称な戦いにおいて、企業が生き残り、成長を続けるためには、従業員一人ひとりが「ヒューマンファイアウォール」として機能することが不可欠だ。
従来の座学や一般的な訓練だけでは、現実の脅威には対応できない。実践的なヒヤリハット体験を通じてセキュリティリテラシーを高め、不審な事象を積極的に報告できる文化を醸成すること。そして、その取り組みが国際的なセキュリティ基準に合致しているかを確認し、サプライチェーン全体での防御力を高めること。これらが、AI時代を生き抜くスタートアップや、新規事業を推進する企業に求められるサイバーセキュリティ戦略の核心となる。
あなたの会社は、AI時代の「悪意」にどこまで耐えられるだろうか? 従業員を「最も脆弱な点」ではなく、「最も強固な防御線」に変えるための戦略を、今こそ、経営の最重要課題として見直すべき時が来ている。
グローバル市場での成長を目指すスタートアップ経営者、そして新たな事業創造に挑戦する事業会社の担当者の皆様へ。
高度化するサイバー攻撃への対策、特に「ヒューマンファイアウォール」の構築と国際基準への対応は、海外進出やオープンイノベーション推進の際に不可欠な要素です。Crewwが提供する「Real Madrid Nextアクセラレータープログラム」は、欧州トップリーグのスポーツクラブ「レアル・マドリードネクスト」との協業を通じて、貴社の技術やサービスを世界に展開する絶好の機会を提供します。
グローバル展開には、ビジネス面だけでなく、各国のレギュレーションに対応した強固なセキュリティ体制が求められます。本プログラムは、海外市場での成功に必要な知見とネットワークを提供するとともに、国際的なビジネス環境におけるセキュリティリスクへの対応力強化にも繋がるでしょう。
ぜひ、この機会に「Real Madrid Nextアクセラレータープログラム」へのエントリーをご検討ください。世界へと羽ばたく貴社の挑戦を、Crewwは強力にサポートいたします。
 伊藤 章博氏 AironWorks 株式会社 日本代表執行役員
2002年、ニフティ株式会社に入社し、法人営業を担当。その後、資源エネルギー庁の再生可能エネルギー推進プロジェクト、総務省のフューチャースクール推進事業、経済産業省によるクラウド技術の東南アジア展開プロジェクトなど、数々の政策関連案件でプロジェクトマネージャーを務めました。その後、経済産業省・産業革新機構・ニフティの三者によるJV「GLOCZUS」の立ち上げをリード。タイ・インドネシア・マレーシアを舞台に、中小企業の海外展開を支援する現地プロジェクトをマネジメントしました。
2017年にはイエラエセキュリティ(現:GMOサイバーセキュリティ byイエラエ)に参画し、翌年には取締役に就任。2023年には株式会社Luupの事業部長に着任し、業界No.1シェアを獲得する飛躍的成長を実現いたしました。2025年よりAironWorksの日本事業責任者を務めています。。
 高田 尚武氏 Creww 株式会社 取締役 CTO
1994年からデジタル動画配信やリアルタイムコミュニケーションを用いた作品制作を行い、以降も映像と通信の間に携わるプロジェクトに従事。マルチデバイスサービス開発、独自MBaaSシステム開発、O2O開発、IoT見守りサービス、エンジニア育成事業、画像処理人工知能開発などを経て、2021年Crewwに入社。基盤再開発と共に新規サービス立ち上げを行う。


 JA
 EN
